Konference SecTor 2026 v Torontu zaznamenala rekordní účast a růst o 22 procent
Konference SecTor 2026 se minulý týden konala v Toronto a přilákala rekordní počet návštěvníků. Podle organizátorů akce zaznamenala...
18. 10. 2026
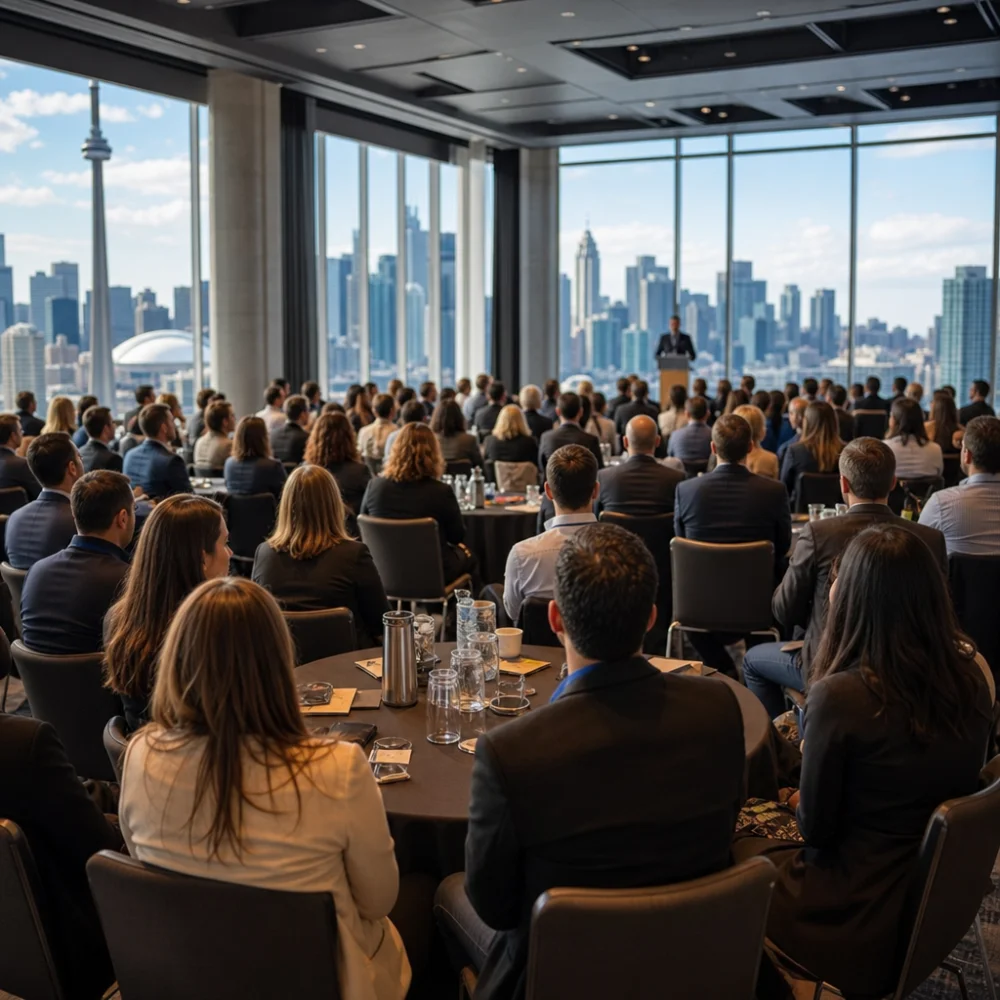
Konference SecTor 2026 se minulý týden konala v Toronto a přilákala rekordní počet návštěvníků. Podle organizátorů akce zaznamenala...
18. 10. 2026
Bezpečnostní výzkumníci upozorňují na zranitelnost označenou jako CVE-2026-104935, která kombinuje dvě vážné slabiny zároveň –...
17. 10. 2026
Google DeepMind představil 13. října 2026 bezpečnostní rámec pro svůj nový model Gemini 4 Argon, který firma popisuje jako dosud...
16. 10. 2026
Microsoft v říjnu 2023 vydal jednu z dosud největších bezpečnostních aktualizací v rámci svého pravidelného cyklu Patch Tuesday. Balík...
16. 10. 2026


Bezpečnostní společnost doporučila svým zákazníkům, aby na dobu devíti hodin zcela vypnuli svou platformu určenou k ochraně dat. Krok, který se v oboru považuje za krajní řešení, přišel poté, co bylo zjištěno riziko spojené s provozem systému. Firma uvedla, že dočasné odstavení bylo nutné kvůli zajištění...
07. 10. 2026
Na trh kybernetické bezpečnosti vstupuje nový hráč s poměrně úzkým, ale strategicky zajímavým zaměřením. Startup RemoteThreat se profiluje jako společnost specializovaná na ofenzivní kybernetické operace, přičemž svou činnost staví na myšlence, že klasický red teaming už dnešním hrozbám plně neodpovídá. Firma si...
05. 10. 2026
Šestnáctiletý mladík, jehož totožnost nebyla zveřejněna, čelí obvinění z vedení rozsáhlé ransomwarové operace známé pod názvem KillSec. Podle vyšetřovatelů stál za útoky, které v posledních dvou letech zasáhly přibližně 500 obětí po celém světě. Případ je pozoruhodný zejména nízkým věkem podezřelého,...
04. 10. 2026
Bezpečnostní experti upozorňují na novou vlnu útoků, při nichž hrozby zneužívají legitimní domény společností OpenAI a Google k šíření škodlivého obsahu a obcházení ochranných mechanismů. Útočníci spoléhají na skutečnost, že domény těchto technologických gigantů jsou bezpečnostními systémy i uživateli...
04. 10. 2026
Společnost Apple potvrdila, že v reálném prostředí dochází k útokům zneužívajícím bezpečnostní chybu označenou jako CVE-2026-86950. Jedná se o zranitelnost typu out-of-bounds write, tedy chybu, při níž software zapisuje data mimo vyhrazený paměťový prostor. Tento druh nedostatku patří mezi nejzávažnější typy...
02. 10. 2026
Nizozemská policie zatkla kolem 16. září 2026 v Almere a Lelystadu čtyřiadvacetiletého Pepijna van der Stapa, bývalého kyberzločince známého pod přezdívkou „Umbreon“. Muž je podezřelý z účasti na krádežích dat a vydírání, za nimiž stojí hackerská skupina ShinyHunters. Podle vyšetřovatelů si měl spolu s dalšími...
02. 10. 2026
Bezpečnostní výzkumníci upozornili na kritickou zero-day zranitelnost v databázovém systému TDengine, který slouží ke zpracování časových řad dat. Software se hojně využívá v průmyslových provozech, IoT infrastruktuře, energetice a automobilovém sektoru, kde je potřeba efektivně ukládat a vyhodnocovat velké objemy...
02. 10. 2026
Společnost OpenAI se omluvila za incidenty spojené s australskými vládními webovými stránkami a oznámila zavedení přísnějších ochranných opatření, která mají podobným situacím do budoucna zabránit. Firma tímto krokem reaguje na obavy týkající se bezpečnosti a spolehlivosti digitálních služeb spojených s australskou...
01. 10. 2026
Kybernetická bezpečnost už dávno není jen záležitostí IT oddělení. Stále více firem si uvědomuje, že klíčovou roli v obraně proti digitálním hrozbám hraje vztah mezi ředitelem pro bezpečnost informací (CISO) a finančním ředitelem (CFO). Organizace, ve kterých tito dva lidé táhnou za jeden provaz a shodují se na...
01. 10. 2026
Redaktoři serveru Dark Reading se ve své pravidelné diskusi o aktuálním dění v oblasti kybernetické bezpečnosti věnovali několika tématům, která zatím nebyla podrobněji rozebrána v samostatných článcích. Mezi nejvýznamnější body patřily zprávy o modelech Google Gemini, které podle všeho narušily vlastní...
30. 09. 2026
Dvaadvacetiletý voják americké armády Cameron John Wagenius byl 25. září 2026 odsouzen k 70 měsícům federálního vězení za hackerský útok, který v roce 2024 zasáhl data více než 100 milionů zákazníků společnosti AT&T. Vedle trestu odnětí svobody musí Wagenius uhradit škodu ve výši téměř 300 000...
29. 09. 2026
Bezpečnostní výzkumníci upozorňují na techniku, která umožňuje útočníkům obcházet nástroje typu EDR (Endpoint Detection and Response) pomocí manipulace s parametry procesu při jeho vytváření. Metoda, označovaná jako poisoning parametrů procesu, spočívá v úpravě dat, která operační systém Windows používá k...
27. 09. 2026
Organizátoři připravují virtuální akci s názvem Cybersecurity Outlook 2027, která se zaměří na oblast kybernetické bezpečnosti a na to, jaké výzvy a změny čekají firmy i jednotlivce v souvislosti s ochranou dat a digitální infrastruktury v následujících letech. Konkrétní datum konání, místo ani organizátor akce zatím...
21. 09. 2026
Bezpečnostní analytici odhalili dosud nezdokumentovaný linuxový špionážní nástroj, který podle dostupných indicií nasadila skupina spojovaná se severokorejskými pokročilými trvalými hrozbami (APT). Útoky mířily na organizace v Jižní Koreji, konkrétně na mediální společnosti a firmy z automobilového sektoru. Jde o...
19. 09. 2026
Americká agentura pro kybernetickou bezpečnost a ochranu infrastruktury (CISA) vydala nové doporučení, jehož cílem je zvýšit transparentnost při oznamování bezpečnostních incidentů a zpřehlednit postupy reakce na kybernetické útoky. Krok reaguje na sílící vlnu výpadků a narušení, které v posledních letech postihly jak...
17. 09. 2026