Kritická chyba v Rails: ImageMagick v Active Storage umožňuje zápis souborů
Vývojáři webových aplikací postavených na frameworku Ruby on Rails řeší kritickou zranitelnost, která souvisí s integrací nástroje...
06. 11. 2026
Vývojáři webových aplikací postavených na frameworku Ruby on Rails řeší kritickou zranitelnost, která souvisí s integrací nástroje...
06. 11. 2026
Kybernetická bezpečnost v Itálii se potýká s jevem, který odborníci zatím neumějí uspokojivě vysvětlit. Podle dostupných informací se...
03. 11. 2026
Vývojáři používající editor Cursor se v jediném dni setkali hned se dvěma závažnými bezpečnostními problémy. Jeden z nich se týká...
01. 11. 2026
Phishingové e-maily, které se vydávají za společnost Anthropic, procházejí přes některá z nejznámějších řešení pro zabezpečení...
31. 10. 2026


Vývojáři webových aplikací postavených na frameworku Ruby on Rails řeší kritickou zranitelnost, která souvisí s integrací nástroje ImageMagick v rámci komponenty Active Storage. Chyba podle dostupných informací umožňuje útočníkovi zapisovat do systému libovolné soubory a zároveň číst soubory citlivé. Jde tedy o...
06. 11. 2026
Kybernetická bezpečnost v Itálii se potýká s jevem, který odborníci zatím neumějí uspokojivě vysvětlit. Podle dostupných informací se hrozby, jimž italské prostředí čelí, liší od těch, které se objevují v jiných zemích. Výzkumníci to sice pozorují, ale nedokážou plně popsat, proč tomu tak je. Jde o poznatek,...
03. 11. 2026
Vývojáři používající editor Cursor se v jediném dni setkali hned se dvěma závažnými bezpečnostními problémy. Jeden z nich se týká škodlivě upraveného, takzvaně trojanizovaného rozšíření nazvaného „Claude Code“, které se objevilo v prostředí tohoto editoru a zasáhlo uživatele z řad programátorů. Událost znovu...
01. 11. 2026
Phishingové e-maily, které se vydávají za společnost Anthropic, procházejí přes některá z nejznámějších řešení pro zabezpečení e-mailové brány, a to navzdory tomu, že samy o sobě působí zjevně podezřele. Vyplývá to ze zjištění, které popisuje článek zaměřený na tuto kampaň. Zprávy podle něj obsahují řadu...
31. 10. 2026
Kampaň GhostAction, která cílila na dodavatelský řetězec softwaru prostřednictvím platformy GitHub, podle dostupných informací ztratila na intenzitě. Zároveň ale platí, že útočníci z hry nevypadli. Jejich pozornost se přesunula jinam, a to především na koncové zařízení vývojářů a na přístup do cloudových...
30. 10. 2026
Útočníci dnes k masivním kampaním nepotřebují rozsáhlé týmy ani drahou infrastrukturu. Stačí jim nástroje umělé inteligence, které dokážou útoky generovat ve velkém a za zlomek dřívějších nákladů. Na tento posun upozorňuje text s názvem „AI tools are generating massive attacks for little cost“, tedy „AI nástroje...
28. 10. 2026
Kritické chyby v jazyce PHP, které se v odborných kruzích označují jako „PHP2Shell, nejsou podle dostupných informací problémem, který by správci webů vyřešili jedním kliknutím na tlačítko aktualizovat. Právě to je na celé záležitosti nejdůležitější: ochrana před zranitelnostmi vyžaduje více než pouhé spuštění...
27. 10. 2026
Společnost Microsoft připisuje nově popsanou kampaň skupině, kterou sleduje pod označením Storm-0940. Podle dostupných informací jde o aktéra spojeného s Čínou. Případ je zajímavý hned ze dvou důvodů: využívá slabinu v dodavatelském řetězci a zároveň ukazuje, jak útočníci sahají po nástrojích postavených na...
25. 10. 2026
PHP vydalo mimořádnou bezpečnostní aktualizaci, která řeší dvě kritické chyby s označením CVE-2026-109618 a CVE-2026-109619. Útočníkovi umožňují převzít plnou kontrolu nad napadeným serverem. Funkční exploity už existují a chyby jsou zneužívány v praxi. Zranitelnosti se týkají všech serverů s PHP 5.4 nebo...
24. 10. 2026
Bezpečnostní incident spojený s databázovou platformou TiDB znovu upozornil na jednu z nejčastěji přehlížených slabin cloudových služeb. Podle dostupných informací ukazuje případ, že mnoho firem staví svou ochranu na předpokladech, které s realitou příliš nesouhlasí. Zdroj sám žádné konkrétní podrobnosti o útoku...
24. 10. 2026
Několik významných technologických subjektů přistoupilo k blokaci certifikátů, které vydala indická certifikační autorita eMudhra. Opatření zavedly společnosti Google, Mozilla a Apple, k nim se přidal také projekt Go a další. Důvodem je podle dostupných informací kompromitace osmi klíčů, s nimiž jsou dotčené...
23. 10. 2026
Američtí federální vyšetřovatelé se zabývají hackerskou skupinou ShinyHunters, která podle dostupných informací ukradla citlivá data z FBI a následně po ní vymáhala výkupné. Skupina má na svém kontě i další rozsáhlé útoky a podle odhadů vymohla od svých obětí v roce 2026 více než 70 milionů dolarů. K jednomu z...
22. 10. 2026
Francouzská společnost Biomemory představila produkt DNA Shield, který označuje za první komerční řešení postavené na takzvané molekulární IT platformě. Jde o oblast, v níž se pro ukládání a ochranu dat využívají molekulární principy namísto klasických elektronických médií. Samotná platforma tak podle firmy...
21. 10. 2026
Bezpečnostní komunita tento týden znovu řeší zranitelnosti v edge zařízeních, tedy v hardwaru a softwaru, který stojí na pomyslném okraji firemních sítí a zajišťuje propojení s internetem či vzdálený přístup zaměstnanců. K seznamu společností, které v posledních letech čelily podobným problémům, se nově přidal...
19. 10. 2026
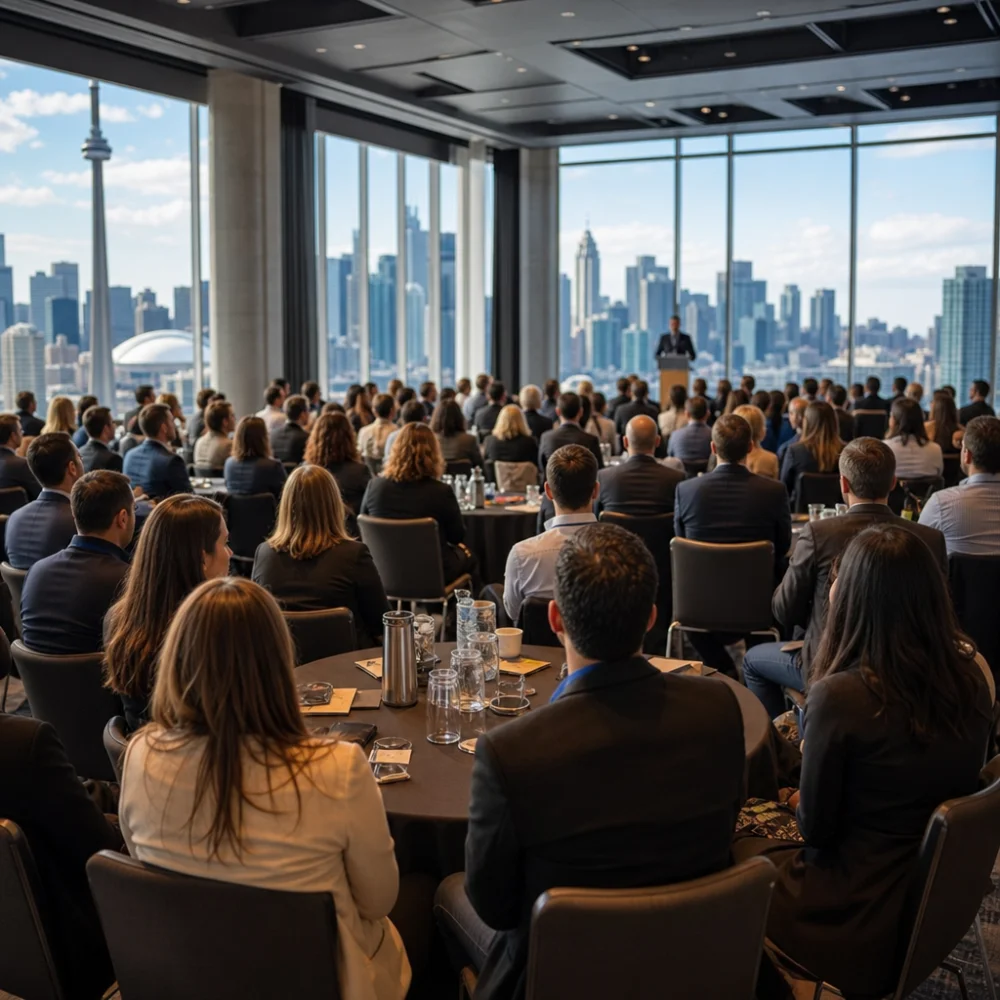
Konference SecTor 2026 se minulý týden konala v Toronto a přilákala rekordní počet návštěvníků. Podle organizátorů akce zaznamenala meziroční nárůst účasti o 22 procent, což z ní činí jednu z nejnavštěvovanějších akcí svého druhu v Severní Americe za poslední roky. Rostoucí zájem odborníků i firem odráží...
18. 10. 2026