Skupina Cold Relic APT zneužívá data jedné oběti k útokům na další
20. 11. 2026
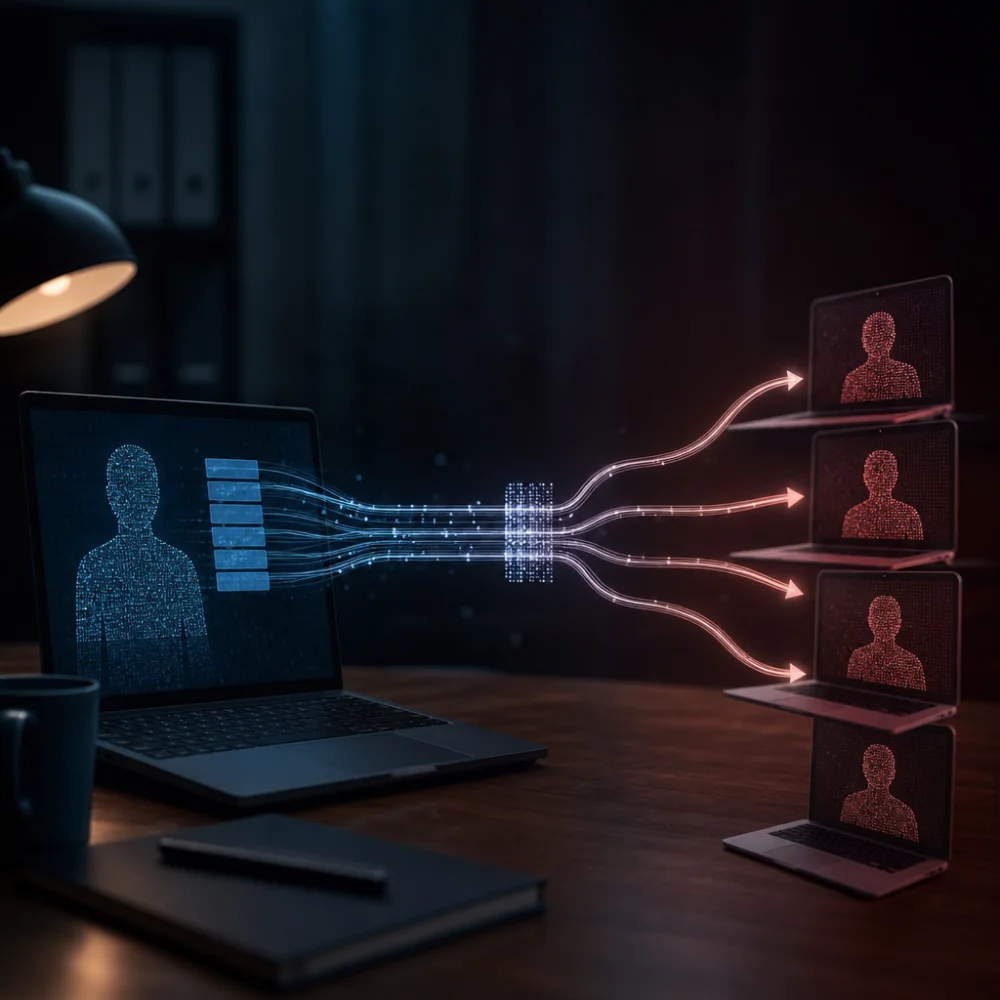
Skupina označovaná jako Cold Relic APT, která bývá spojována s Ruskem, podle popisu z odborného článku využívá data získaná od jedné oběti k tomu, aby se dostala k dalším. Jde o postup, při kterém jeden úspěšný průnik do cloudového prostředí slouží jako odrazový můstek pro další útoky. Útočníci tak nemusejí pokaždé začínat od nuly: informace, které ukradnou jedné organizaci nebo jejím zaměstnancům, jim usnadňují přístup k následujícímu cíli.
Podle dostupných informací stojí kampaň na dvou hlavních pilířích. Prvním je přesvědčivá impersonace, tedy vydávání se za jiné osoby. Útočníci se tak dokážou tvářit jako důvěryhodní kolegové, obchodní partneři nebo jiné známé kontakty. Druhým pilířem je sociální inženýrství, tedy psychologické ovlivňování lidí tak, aby sami poskytli přístupové údaje nebo jiné citlivé informace, případně udělili přístup, který by jinak nikdy nedali.
Spojení obou technik je pro obránce obtížné. Pokud útočník používá skutečná data z jednoho napadeného prostředí, může jeho zprávy a požadavky působit zcela věrohodně. Příjemce vidí kontext, který zná, odkazy na reálné projekty či dokumenty a komunikaci vedenou z účtu, který skutečně patří někomu, komu důvěřuje. Odhalit takový útok pouhým pohledem na e-mail nebo zprávu bývá velmi těžké.
Řetězení průniků je typické pro skupiny, které se označují zkratkou APT, tedy pokročilá trvalá hrozba. Takové skupiny obvykle nepůsobí nárazově, ale dlouhodobě a cíleně. Využívají trpělivost, postupně rozšiřují svůj dosah a každý získaný přístup zúročují v dalším kroku. Cloudová prostředí jsou pro ně lákavým cílem, protože v nich organizace ukládají velké objemy dat, sdílejí dokumenty a propojují řadu služeb i externích partnerů. Kompromitace jednoho účtu může otevřít cestu k mnoha dalším systémům.
Článek, ze kterého tato zpráva vychází, se soustředí na samotný mechanismus útoku, nikoli na jeho podrobnou chronologii. Neuvádí konkrétní data, kdy k jednotlivým průnikům došlo, ani přesný počet napadených obětí. Nejmenuje žádné konkrétní napadené organizace a nezmiňuje ani finanční částky či škody, které útoky způsobily. Rovněž neobsahuje žádné přímé citace. Dopady kampaně tak lze posuzovat jen obecně, podle popsaného způsobu jejího provedení.
Pro firmy a instituce, které využívají cloudové služby, z popisu plyne několik obecných poučení. Samotná technická ochrana nestačí, pokud útočníci cílí na lidský faktor. Důležité je ověřovat žádosti o přístup nebo o předání citlivých údajů i v případech, kdy vypadají, že přicházejí od známé osoby, a to ideálně jiným komunikačním kanálem. Podstatná je také pravidelná kontrola oprávnění, vícefaktorové ověřování a schopnost rychle odhalit neobvyklé chování účtů. Pokud je jedna organizace napadena, měla by o tom informovat i své partnery, protože právě oni se mohou stát dalším cílem.
Případ Cold Relic APT ukazuje, že hranice mezi jednotlivými oběťmi se v praxi stírají. Bezpečnostní incident v jedné firmě může mít důsledky pro řadu dalších subjektů, které s ní sdílejí data, komunikační kanály nebo důvěru. Útočníci tohoto typu na to spoléhají a těží z toho, že vztahy mezi organizacemi bývají postavené na důvěře, kterou lze za určitých okolností zneužít.
Skupiny spojované s Ruskem patří dlouhodobě mezi aktéry, kterým se bezpečnostní analytici věnují nejvíce. Konkrétní vazby Cold Relic APT na ruské struktury však článek popisuje pouze obecně jako spojení s touto zemí, bez dalších podrobností. Nepřináší tedy informace o tom, kdo skupinu řídí, jaké jsou její přesné cíle ani jak dlouho již působí.
Pro čtenáře z řad firemních správců a bezpečnostních týmů je hlavním závěrem varování, že ukradená data z jednoho průniku se mohou rychle stát nástrojem k dalšímu útoku. Prevence proto musí zahrnovat nejen technická opatření, ale také školení zaměstnanců a jasně nastavené postupy pro ověřování identity, zejména tam, kde se pracuje s cloudovými službami a sdílenými daty.
Publikováno: 20. 11. 2026
Kategorie: Kyberbezpečnost | Novinky