Archeologové v Jižní Karolíně objevili kostěný hřeben z koloniální éry
11. 10. 2026
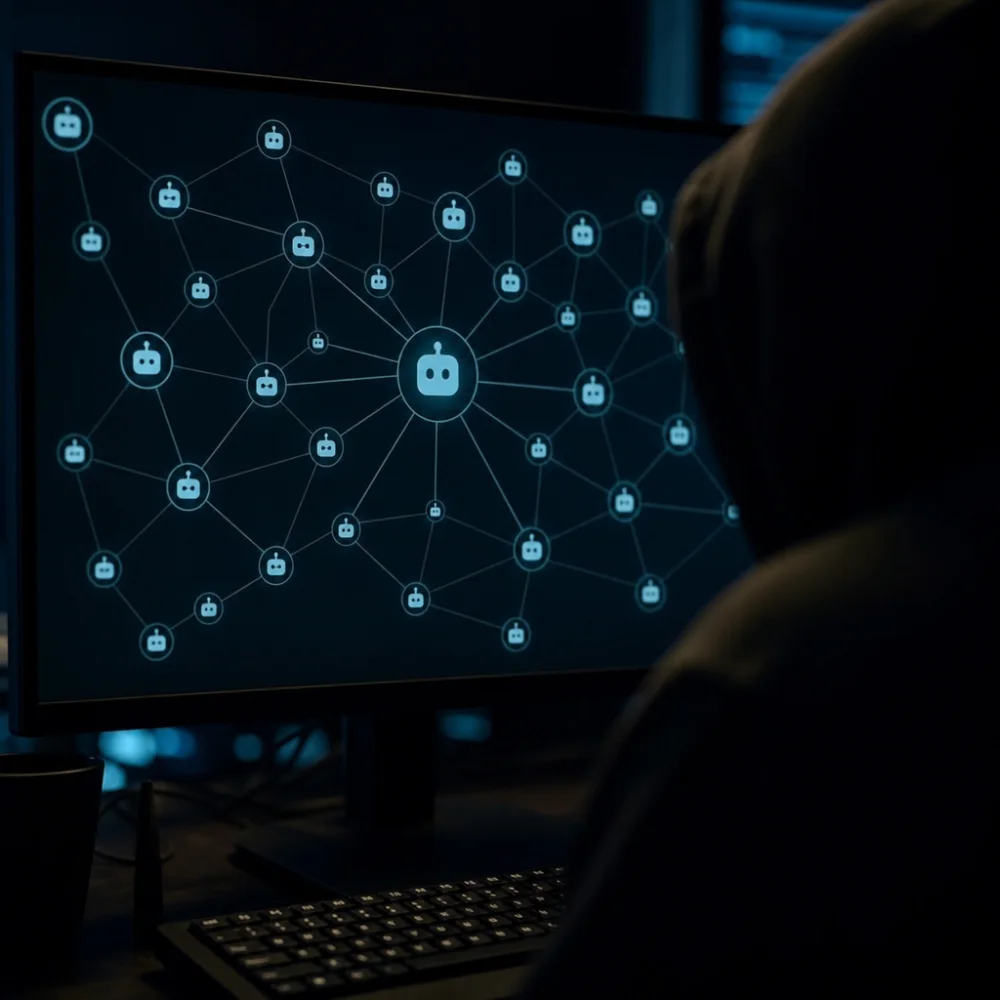
Bezpečnostní výzkumníci odhalili vážnou zranitelnost ve službě AWS Bedrock AgentCore, platformě společnosti Amazon určené pro nasazování a správu AI agentů ve firemním prostředí. Chyba podle dostupných informací mohla útočníkovi umožnit převzít kontrolu nad celou flotilou AI agentů dané organizace, a to pouhým zneužitím jediného chatbota jako vstupního bodu.
Bedrock AgentCore slouží firmám k provozu autonomních AI agentů, kteří mohou vykonávat různé úkoly napříč systémy organizace – od komunikace se zákazníky přes zpracování dat až po automatizaci interních procesů. Právě tato propojenost se ukázala jako slabé místo. Pokud by útočník dokázal zneužít jednoho konkrétního agenta, respektive chatbota postaveného na této platformě, mohl by díky nalezené zranitelnosti rozšířit svůj dosah i na další agenty v rámci stejné infrastruktury.
Taková eskalace by v praxi znamenala, že kompromitace jednoho relativně nevýznamného AI asistenta by mohla posloužit jako odrazový můstek k ovládnutí celé sítě agentů, kteří mají přístup k citlivým datům, interním systémům nebo zákaznickým informacím. Vzhledem k tomu, že firmy stále častěji nasazují více AI agentů propojených do společné infrastruktury, představovala by taková zranitelnost potenciálně rozsáhlé riziko – útočník by se mohl dostat k datům, která s původně napadeným chatbotem vůbec nesouvisela, nebo by mohl zneužít oprávnění jiných agentů k dalším škodlivým akcím.
Amazon na zjištění zareagoval a zranitelnost v AWS Bedrock AgentCore již opravil. Společnost vydala patch, který problém řeší, a zákazníci využívající tuto službu by podle doporučení bezpečnostních expertů měli zajistit, že používají aktuální verzi platformy. Případ opět poukazuje na rostoucí bezpečnostní rizika spojená s nasazováním AI agentů v podnikovém prostředí, zejména pokud mají tito agenti mezi sebou sdílet oprávnění nebo přístup ke společným zdrojům.
Experti na kybernetickou bezpečnost dlouhodobě upozorňují, že s rozšiřováním autonomních AI systémů roste i plocha pro potenciální útoky. Zatímco tradiční softwarové zranitelnosti se obvykle týkají jednoho konkrétního systému nebo aplikace, chyby v architektuře AI agentů mohou mít díky jejich vzájemné propojenosti mnohem širší dopad. Pokud agenti sdílejí stejnou infrastrukturu, přístupové klíče nebo oprávnění, stačí nalézt slabinu v jednom z nich, aby se útočník mohl pokusit o laterální pohyb napříč celým systémem.
Tento typ útoku se podobá technikám známým z klasické síťové bezpečnosti, kde útočník po proniknutí do jednoho zařízení postupně rozšiřuje svůj přístup v rámci interní sítě. V kontextu AI agentů jde o relativně nový fenomén, který nutí poskytovatele cloudových a AI platforem přehodnocovat bezpečnostní modely a důkladněji oddělovat jednotlivé instance agentů od sebe navzájem.
Případ zranitelnosti v Bedrock AgentCore tak slouží jako připomínka, že firmy nasazující AI agenty by měly věnovat zvýšenou pozornost nejen funkcionalitě těchto systémů, ale především jejich zabezpečení. Doporučuje se pravidelně aktualizovat používané platformy, sledovat bezpečnostní oznámení poskytovatelů a důsledně omezovat oprávnění jednotlivých agentů na nezbytné minimum, aby případný úspěšný útok na jednoho agenta neznamenal automaticky ohrožení celé infrastruktury.
Amazon prostřednictvím svého cloudového oddělení AWS patří mezi největší poskytovatele infrastruktury pro nasazování AI řešení a jeho produkty využívají tisíce organizací po celém světě. Rychlá reakce a vydání opravy v tomto případě pomohly minimalizovat riziko zneužití, nicméně incident ukazuje, že bezpečnost AI agentních systémů bude i nadále klíčovým tématem pro vývojáře i uživatele podobných platforem.